
Paradigma Baru Keamanan Siber Dalam NIST Cybersecurity Framework (CSF) Versi 2.0

Saat ini kontributor situs berita carapandang.com dan situs berita edisi.co.id.
·waktu baca 6 menit


Tulisan dari A Eddy Adriansyah tidak mewakili pandangan dari redaksi kumparan
 Perbesar
Keamanan siber telah bergeser dari persoalan teknis menjadi salah satu risiko strategis organisasi. Perubahan ini terjadi seiring meningkatnya ketergantungan perusahaan, lembaga publik, dan institusi pendidikan terhadap infrastruktur digital.
Data pelanggan, transaksi keuangan, dokumen perusahaan, sistem operasional dan komunikasi internal kini bergantung pada jaringan serta sistem informasi. Gangguan terhadap salah satu komponen tersebut tidak lagi hanya berarti persoalan teknis. Dampaknya dapat menjalar ke operasi bisnis, reputasi, kepatuhan, bahkan keberlangsungan organisasi.
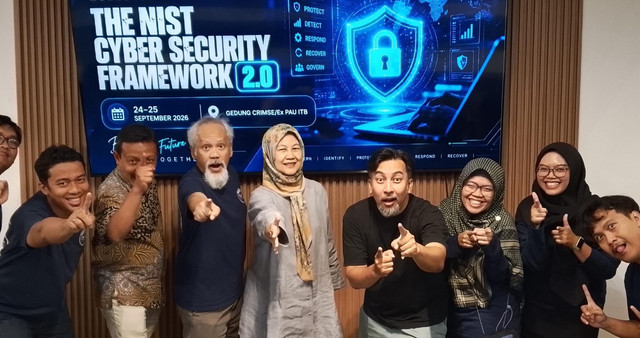
Perspektif tersebut menjadi salah satu pelajaran utama dari seminar dan pelatihan NIST Cybersecurity Framework (CSF) 2.0 yang diselenggarakan PT Indocisc pada beberapa waktu lalu (24-25 September 2026). Pelatihan yang berlangsung mulai pukul 08.30 pagi hingga 16.00 sore, selama dua hari tersebut, menghadirkan pakar keamanan siber, Dr Budi Rahardjo.
Dalam dua hari kegiatan itu, diperlihatkan bagaimana tantangan keamanan siber tidak semata-mata terletak pada kemampuan teknologi untuk mengantisipasi serangan. Persoalan yang lebih mendasar adalah bagaimana organisasi mengidentifikasi, menilai, dan mengelola risiko yang muncul, dari ketergantungannya terhadap teknologi.
Teknologi Perluas Peluang Sekaligus Risiko
Sesi awal, Introduction to Security: Emerging Technology & Threats, membahas perkembangan teknologi dan ancaman yang mengikutinya.
Kecerdasan buatan, cloud computing, Internet of Things dan berbagai teknologi digital telah meningkatkan produktivitas dan efisiensi. Namun, digitalisasi juga memperluas risiko serangan.
Semakin banyak proses bisnis dipindahkan ke platform digital, semakin banyak pula titik yang harus diamankan. Risiko tidak hanya berasal dari serangan yang dirancang secara kompleks. Kerentanan dapat muncul dari perangkat lunak yang tidak diperbaharui, kredensial yang lemah, kesalahan konfigurasi, akses yang terlalu luas, maupun perilaku pengguna.
Ini membuat keamanan siber tidak dapat dipisahkan dari manajemen operasional. Sebuah organisasi dapat memiliki teknologi keamanan yang mahal, tetapi tetap rentan apabila prosedur internalnya lemah, atau pegawainya tidak memahami tanggung jawab atas keamanan informasi.
Dengan demikian, sumber risiko tidak selalu berada di dalam teknologi. Ia dapat muncul dari interaksi antara manusia, proses bisnis, teknologi dan pihak ketiga.
NIST Mengubah TItik Berat Keamanan
Materi Introduction to NIST CSF 2.0 memberikan kerangka yang lebih sistematis untuk menghadapi persoalan tersebut.
NIST Cybersecurity Framework bukan daftar perangkat keamanan yang harus dibeli perusahaan. Kerangka ini memberikan struktur untuk membantu organisasi memahami dan mengelola risiko keamanan siber.
Pada tingkat Core, NIST CSF 2.0 menggunakan enam fungsi utama, yaitu Govern, Identify, Protect, Detect, Respond, dan Recover. Enam fungsi tersebut menggambarkan kemampuan yang perlu dimiliki organisasi.
Identify menuntut organisasi mengetahui aset dan risiko yang dimilikinya. Protect berfokus pada langkah perlindungan. Detect berkaitan dengan kemampuan mendeteksi serangan terhadap keamanan. Respond mengatur tindakan ketika insiden terjadi. Sementara Recover memastikan organisasi memiliki kemampuan untuk memulihkan operasi.
Namun, perubahan paling penting dalam CSF 2.0 dibandingkan versi 1.1, terletak pada penambahan fungsi Govern sebagai fungsi utama.
Pesannya tegas, keamanan siber merupakan bagian dari tata Kelola organisasi. Keamanan tidak lagi hanya dipandang sebagai tanggung jawab eksklusif departemen teknologi informasi. Keputusan mengenai investasi teknologi, pengelolaan vendor, akses data, kebijakan internal dan toleransi terhadap risiko, semuanya dianggap dapat memengaruhi tingkat keamanan organisasi.
Risiko Siber Di Meja Direksi
Konsekuensinya adalah perubahan tanggung jawab di tingkat manajemen. Direktur atau pimpinan organisasi memang tidak harus memahami seluruh aspek teknis keamanan siber. Namun mereka perlu mengetahui aset mana yang paling kritis, risiko apa yang mungkin mengganggu operasional, berapa besar risiko yang dapat diterima, dan berapa banyak sumber daya yang diperlukan untuk mengurangi risiko.
Keamanan siber pada akhirnya menjadi persoalan pengambilan keputusan. Ketika sebuah organisasi memilih menggunakan penyedia layanan digital, misalnya, keputusan tersebut sekaligus menciptakan hubungan ketergantungan baru. Ketika akses terhadap data diperluas demi efisiensi, risiko kebocoran juga dapat meningkat. Ketika pembaruan sistem ditunda karena pertimbangan biaya, organisasi mungkin menempatkan dirinya dalam risiko keamanan yang lebih besar. Semua keputusan tersebut memiliki konsekuensi bisnis.
Karena itu, fungsi Govern dalam NIST CSF 2.0 memiliki arti lebih luas, daripada sekadar membuat kebijakan keamanan. Ia menempatkan risiko siber dalam struktur pengambilan keputusan organisasi.
Risiko Wajib Diukur Sebelum Terjadi Insiden
Persoalan berikutnya adalah risk assessment (penilaian risiko). Dalam pelatihan, proses penilaian risiko diperkenalkan melalui beberapa tahapan, seperti : identifikasi aset, analisis ancaman dan kerentanan, penentuan kemungkinan terjadinya risiko, penilaian dampak, serta penyusunan daftar risiko (risk register).
Secara konsep, proses tersebut sederhana. Tantangannya adalah memastikan organisasi benar-benar memiliki informasi, yang memadai untuk melakukan penilaian. Penilaian tentang hal-hal seperti, apa aset paling penting, siapa yang memiliki akses ke data penting, sistem mana yang paling kritis bagi operasional, apa konsekuensinya jika sistem tersebut tidak tersedia selama satu jam, satu hari, atau satu minggu, misalnya.
Pertanyaan tersebut membawa keamanan siber keluar dari wilayah teknis dan masuk ke wilayah manajemen risiko.
Risk register (penyusunan daftar risiko), misalnya, bukan sekadar dokumen administratif. Jika disusun dengan baik, ia dapat membantu pimpinan menentukan prioritas.
Tidak semua risiko memiliki tingkat urgensi yang sama. Sumber daya organisasi juga terbatas. Karena itu, organisasi perlu mengetahui risiko mana yang harus segera diminimalisir, mana yang dapat ditransfer, mana yang dapat diterima, dan mana yang membutuhkan pengawasan lebih lanjut. Pendekatan tersebut jauh lebih realistis, dibandingkan anggapan bahwa semua risiko dapat dihilangkan.
Teknologi Saja Tak Cukup
Pelajaran lain dari pelatihan tersebut adalah bahwa investasi teknologi tidak otomatis menghasilkan keamanan. Firewall, sistem deteksi, enkripsi, backup, dan berbagai perangkat keamanan memang penting. Namun efektivitasnya bergantung pada bagaimana teknologi tersebut dikelola dan digunakan. Manusia tetap menjadi bagian penting dari sistem pertahanan.
Satu kredensial yang bocor dapat membuka akses ke sistem. Satu tautan berbahaya yang diklik pegawai dapat menjadi pintu masuk serangan. Satu kesalahan konfigurasi dapat menciptakan kerentanan.
Karena itu, membangun keamanan siber juga berarti membangun budaya organisasi. Pegawai perlu memahami nilai data, batas kewenangan akses, prosedur pelaporan insiden dan konsekuensi dari kelalaian. Pimpinan perlu memastikan bahwa kebijakan tersebut tidak hanya tertulis, tetapi diterapkan.
Dalam konteks ini, keamanan siber lebih tepat dipahami sebagai sistem manajemen risiko yang melibatkan teknologi, manusia dan proses bisnis secara bersamaan.
Bukan Soal Diserang Atau Tidak
Pertanyaan paling relevan bagi organisasi bukan lagi apakah mereka akan menghadapi ancaman siber. Pertanyaan yang lebih realistis adalah, seberapa besar dampaknya jika serangan tersebut berhasil.
Tidak ada sistem yang sepenuhnya kebal. Bahkan organisasi dengan investasi keamanan yang besar tetap menghadapi risiko. Karena itu, ukuran kematangan keamanan siber bukan hanya kemampuan mencegah serangan. Ia juga mencakup kemampuan mendeteksi gangguan, merespons secara cepat dan memulihkan operasi. Inilah inti pendekatan kerangka kerja NIST CSF 2.0.
Keamanan siber bukan perlombaan membeli teknologi terbaru. Ia adalah kemampuan organisasi membuat keputusan yang tepat ketika menghadapi risiko. Dari perspektif tersebut, pelajaran paling penting dari dua hari pelatihan NIST CSF 2.0 bukanlah bagaimana membangun sistem yang tak dapat ditembus. Itu hampir mustahil.
Yang lebih penting adalah membangun organisasi yang mengetahui apa yang harus dilindungi, memahami risiko yang dihadapi, memiliki mekanisme untuk mendeteksi gangguan, mampu mengambil keputusan ketika krisis terjadi, sekaligus dapat kembali beroperasi dengan normal setelahnya.
Di era ketika hampir setiap aktivitas organisasi bergantung pada sistem digital, kemampuan tersebut bukan lagi fungsi tambahan. Ia merupakan bagian dari tata kelola dan keberlangsungan organisasi.(aea)