
Satu Data Indonesia dan Keamanan: Ketika Integrasi Memperbesar Risiko Kebocoran

Dosen Ilmu Politik, Universitas Pembangunan Nasional Veteran Jakarta.
·waktu baca 8 menit


Tulisan dari Anang Setiawan tidak mewakili pandangan dari redaksi kumparan
 Perbesar
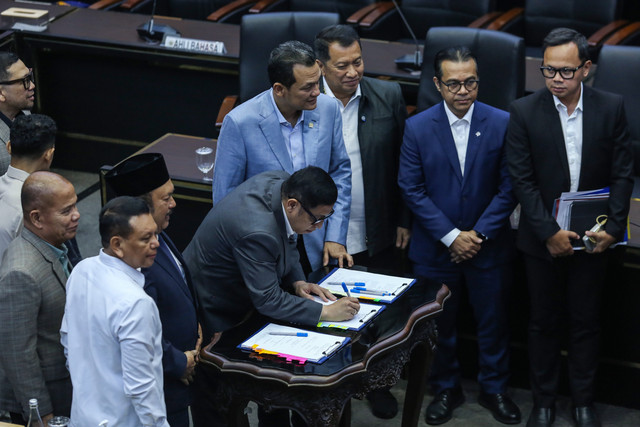
Pengesahan Undang-Undang Satu Data Indonesia menjadi tonggak penting dalam transformasi digital pemerintahan Indonesia. Integrasi data antarkementerian, lembaga, pemerintah daerah, hingga berbagai penyelenggara publik selama ini memang menjadi kebutuhan mendesak untuk menghasilkan kebijakan yang lebih akurat dan pelayanan publik yang lebih efektif.
Namun di balik optimisme tersebut terdapat persoalan yang tidak kalah penting: keamanan data.
Semakin terhubung sebuah ekosistem data, semakin besar pula konsekuensi apabila satu bagian dari sistem mengalami gangguan keamanan.
Dalam konteks inilah Satu Data Indonesia tidak cukup dilihat sebagai proyek integrasi. Ia juga harus dibaca sebagai proyek keamanan nasional di ruang digital.
Badan Siber dan Sandi Negara bahkan menekankan bahwa pertukaran data harus memiliki jaminan keamanan hingga ke tingkat antarsistem dan antarperangkat. Kekhawatiran tersebut sangat masuk akal karena integrasi data nasional akan meningkatkan intensitas pertukaran informasi antara institusi yang sebelumnya mungkin bekerja melalui sistem yang relatif terpisah.
Di satu sisi, interoperabilitas memberi keuntungan besar.
Data kependudukan dapat digunakan untuk memastikan bantuan sosial tepat sasaran. Data kesehatan dapat mendukung kebijakan kesehatan publik. Data pendidikan dapat terhubung dengan perencanaan tenaga kerja. Data fiskal dan ekonomi dapat membantu pemerintah merumuskan kebijakan secara lebih presisi.
Tetapi interoperabilitas juga menciptakan apa yang dalam keamanan digital dapat disebut sebagai perluasan attack surface.
Semakin banyak sistem yang terhubung, semakin banyak pula titik yang berpotensi menjadi pintu masuk serangan.
Karena itu, persoalan utama Satu Data tidak hanya terletak pada apakah sistem pemerintah mampu “berbicara” satu sama lain, tetapi apakah komunikasi antar-sistem tersebut berlangsung secara aman.
UU Satu Data sebenarnya telah memasukkan keamanan sebagai salah satu prinsip fundamental penyelenggaraan data nasional. Regulasi ini mengatur asas kedaulatan, ketahanan, keterpaduan, interoperabilitas, akuntabilitas, keamanan, kerahasiaan, keterandalan, hingga kepastian hukum.
Langkah tersebut penting.
Namun dalam keamanan siber, keberadaan norma hukum hanyalah titik awal.
Tantangan sesungguhnya terletak pada implementasi.
Integrasi Tidak Boleh Berarti Satu Titik Kegagalan
Kesalahpahaman yang perlu dihindari adalah menganggap Satu Data berarti seluruh informasi pemerintah harus ditempatkan dalam satu pusat penyimpanan.
Pendekatan semacam itu justru dapat menciptakan single point of failure.
Jika satu pusat mengalami gangguan, konsekuensinya dapat menjalar ke banyak layanan sekaligus.
Karena itu, pendekatan yang lebih relevan adalah integrasi melalui interoperabilitas. Data dapat tetap dikelola oleh institusi yang berwenang, tetapi menggunakan standar, metadata, protokol, dan kode referensi yang memungkinkan pertukaran data dilakukan secara konsisten.
Dengan kata lain, integrasi tidak harus berarti sentralisasi fisik.
Namun model tersebut juga tidak otomatis aman.
Pertukaran data antarlembaga tetap membutuhkan autentikasi yang kuat, enkripsi, manajemen identitas, pengaturan hak akses, pencatatan aktivitas, serta sistem deteksi insiden yang dapat bekerja lintas institusi.
Jika salah satu instansi memiliki tingkat keamanan lebih lemah dibandingkan lainnya, kelemahan tersebut dapat menjadi pintu masuk bagi keseluruhan ekosistem.
Inilah persoalan klasik dalam keamanan jaringan: sistem hanya sekuat titik terlemahnya.
UU Satu Data dan Standar Keamanan
Dalam pembahasan UU Satu Data, aspek keamanan menjadi salah satu materi yang mendapat perhatian khusus.
Panja menyepakati adanya Standar Keamanan Data yang ditetapkan oleh lembaga di bidang keamanan siber dan persandian. Regulasi tersebut juga mengatur infrastruktur kriptografi, sistem manajemen sertifikat digital, audit keamanan, hingga audit kedaulatan data.
Ini merupakan desain yang cukup penting.
Kriptografi dan sertifikat digital dapat membantu memastikan bahwa data yang dipertukarkan tidak dimodifikasi oleh pihak yang tidak berwenang dan bahwa identitas pihak yang mengakses sistem dapat diverifikasi.
Namun keamanan tidak dapat berhenti pada teknologi.
Sebagian besar insiden keamanan justru dapat muncul karena persoalan tata kelola: kredensial yang dibagikan, hak akses terlalu luas, password yang lemah, konfigurasi sistem yang salah, penggunaan perangkat yang tidak aman, hingga kegagalan pegawai memahami prosedur keamanan.
Artinya, investasi teknologi harus berjalan bersama pembangunan budaya keamanan.
Setiap instansi yang menjadi bagian dari Satu Data Indonesia perlu memiliki standar minimum kapasitas keamanan siber.
Persoalannya, kapasitas tersebut tidak selalu merata.
Kementerian besar mungkin memiliki sumber daya dan tim keamanan yang relatif memadai. Tetapi bagaimana dengan pemerintah daerah, unit kerja kecil, atau penyelenggara data di daerah yang memiliki keterbatasan anggaran dan tenaga ahli?
Ketimpangan kapasitas inilah yang dapat menjadi risiko besar bagi Satu Data.
Pelaporan Insiden 1 x 24 Jam: Penting, tetapi Tidak Cukup
Salah satu ketentuan penting dalam hasil pembahasan UU Satu Data adalah kewajiban pelaporan insiden keamanan paling lama 1 x 24 jam.
Ketentuan tersebut merupakan langkah positif.
Respons terhadap insiden memang sangat bergantung pada kecepatan deteksi dan pelaporan.
Semakin lama sebuah serangan tidak diketahui, semakin besar kemungkinan pelaku melakukan eksfiltrasi data, memperluas akses, atau merusak sistem.
Tetapi kewajiban pelaporan 24 jam baru efektif apabila seluruh institusi memiliki kemampuan mendeteksi insiden sejak awal.
Masalahnya, tidak semua kebocoran data langsung terlihat.
Dalam sejumlah serangan siber, penyerang dapat berada di dalam jaringan selama berminggu-minggu atau bahkan berbulan-bulan sebelum aktivitasnya teridentifikasi.
Karena itu, kewajiban pelaporan harus dilengkapi dengan sistem pemantauan, audit berkala, security operations center, pengujian penetrasi, serta mekanisme berbagi informasi ancaman antarinstansi.
Tanpa itu, aturan 1 x 24 jam berisiko menjadi administratif semata.
Data Pribadi dan Risiko Function Creep
Masalah lain yang tidak boleh diabaikan adalah perlindungan data pribadi.
Integrasi data pemerintah dapat menciptakan profil warga yang semakin komprehensif.
Jika sebelumnya informasi seseorang tersebar pada sejumlah institusi, interoperabilitas memungkinkan berbagai atribut tersebut dihubungkan.
Hal ini dapat meningkatkan efisiensi pelayanan publik.
Namun juga memunculkan risiko yang dikenal sebagai function creep: data yang awalnya dikumpulkan untuk satu tujuan kemudian digunakan untuk tujuan lain yang tidak pernah diperkirakan oleh pemilik data.
Contohnya, data yang dikumpulkan untuk pelayanan kesehatan seharusnya tidak serta-merta digunakan untuk kepentingan lain tanpa dasar hukum yang jelas.
Karena itu, prinsip pembatasan tujuan menjadi sangat penting.
UU Satu Data memang dirancang dengan perhatian terhadap perlindungan data pribadi, termasuk ketika teknologi kecerdasan artifisial dan blockchain digunakan dalam tata kelola data.
Namun hubungan antara UU Satu Data dan UU Pelindungan Data Pribadi harus dibuat sangat jelas.
Satu Data berbicara tentang bagaimana data dapat terhubung.
UU PDP berbicara tentang bagaimana hak subjek data harus dilindungi.
Keduanya tidak boleh berjalan sebagai rezim yang terpisah.
Siapa yang Boleh Mengakses Apa?
Salah satu isu sentral dalam keamanan data adalah kontrol akses.
Tidak semua data pemerintah boleh diakses oleh semua pihak.
Bahkan di dalam institusi pemerintah sendiri, prinsip keamanan seharusnya menggunakan pendekatan least privilege: seseorang hanya diberikan akses sebanyak yang benar-benar diperlukan untuk menjalankan tugasnya.
Prinsip ini menjadi semakin penting ketika data nasional menjadi semakin interoperabel.
Semakin mudah data berpindah antarinstansi, semakin besar risiko penyalahgunaan oleh orang dalam.
Ancaman keamanan tidak selalu datang dari peretas di luar sistem.
Ia juga dapat muncul dari pengguna sah yang memiliki akses tetapi menyalahgunakannya.
Karena itu, setiap akses terhadap data sensitif harus dapat ditelusuri.
Siapa yang membuka data, kapan data dibuka, informasi apa yang diakses, untuk kepentingan apa, dan apakah data tersebut kemudian diteruskan kepada pihak lain harus terekam dalam sistem audit.
Keamanan data pada akhirnya adalah persoalan tentang kepercayaan yang dapat diverifikasi.
Transfer Data Keluar Negeri
UU Satu Data juga memberikan perhatian terhadap kedaulatan data nasional.
Dalam hasil pembahasan Panja, transfer Data Tertutup ke luar yurisdiksi Indonesia wajib mendapatkan persetujuan DPR RI.
Ketentuan ini menunjukkan bahwa data mulai ditempatkan sebagai aset strategis negara.
Pendekatan tersebut dapat dipahami dalam konteks perkembangan geopolitik digital.
Negara-negara semakin sadar bahwa ketergantungan terhadap infrastruktur asing dapat menciptakan kerentanan baru.
Namun kedaulatan data tidak cukup diukur dari lokasi server.
Server boleh berada di Indonesia, tetapi perangkat lunak, sistem keamanan, teknologi cloud, atau komponen teknologinya dapat saja masih bergantung pada pihak asing.
Karena itu, konsep kedaulatan data perlu dibaca lebih luas: siapa mengendalikan teknologi, siapa memiliki akses administratif, di mana data diproses, dan hukum negara mana yang dapat memaksa penyedia layanan membuka data.
Bukan Hanya Persoalan Teknologi
Satu Data Indonesia merupakan langkah strategis menuju pemerintahan berbasis data.
Tetapi semakin penting data bagi negara, semakin menarik pula data tersebut bagi pelaku kejahatan siber.
Data pemerintahan bukan hanya mempunyai nilai ekonomi.
Ia juga mempunyai nilai politik, intelijen, dan strategis.
Data kependudukan dapat digunakan untuk penipuan identitas. Data ekonomi dapat memberikan informasi strategis. Data pegawai pemerintahan dapat digunakan untuk serangan rekayasa sosial. Data infrastruktur dapat memiliki implikasi terhadap keamanan nasional.
Karena itu, keamanan Satu Data seharusnya tidak dipandang sebagai urusan teknis sebuah divisi teknologi informasi.
Ia adalah persoalan tata kelola negara.
DPR sebelumnya juga menegaskan bahwa integrasi sumber data nasional harus diiringi pengamanan yang dapat mencegah terbukanya celah penyalahgunaan.
Peringatan tersebut harus menjadi bagian dari implementasi UU Satu Data.
Ujian Sebenarnya Dimulai Setelah Integrasi
Keberhasilan Satu Data Indonesia nantinya tidak seharusnya diukur dari jumlah database yang berhasil dihubungkan.
Ukuran keberhasilan yang lebih penting adalah apakah sistem tersebut tetap dapat menjaga tiga hal sekaligus: kerahasiaan, integritas, dan ketersediaan data.
Ketiga prinsip tersebut merupakan fondasi keamanan informasi.
Data harus terlindungi dari akses yang tidak berwenang.
Data harus terjamin tidak dimanipulasi.
Dan data harus tetap tersedia ketika dibutuhkan negara maupun masyarakat.
Jika ketiga hal tersebut gagal, integrasi yang seharusnya meningkatkan efektivitas justru dapat memperbesar kerentanan.
Karena itu, paradoks Satu Data cukup jelas.
Semakin besar manfaat integrasi, semakin besar pula tanggung jawab keamanan yang menyertainya.
Indonesia memang membutuhkan data yang terhubung.
Tetapi yang jauh lebih penting adalah memastikan data tersebut tidak hanya terhubung, melainkan juga terlindungi.
Sebab dalam negara digital, kebocoran data bukan lagi sekadar persoalan privasi individu.
Dalam skala tertentu, ia dapat berubah menjadi persoalan keamanan negara.
Dan setelah UU Satu Data disahkan, ujian terbesarnya bukan sekadar apakah pemerintah mampu mengintegrasikan data.
Ujiannya adalah apakah negara mampu menjaga data yang telah berhasil diintegrasikan.