

Baleg DPR: UU Satu Data Indonesia Gandeng BSSN, Sanksi Pelanggaran Diatur


 Perbesar
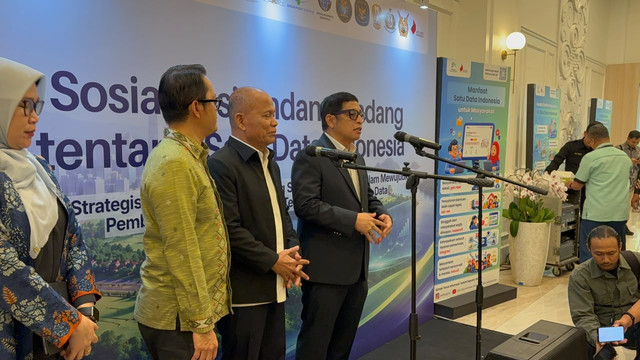
Ketua Badan Legislasi (Baleg) DPR RI Bob Hasan menyebut Badan Siber dan Sandi Negara (BSSN) akan berperan dalam menjaga keamanan data dalam implementasi Undang-Undang Satu Data Indonesia (UU SDI). Pengamanan dilakukan untuk mencegah kebocoran data dalam proses integrasi dan berbagi pakai data antarinstansi pemerintah.
Bob mengatakan, keamanan menjadi aspek penting karena data yang dikelola dalam ekosistem digital nasional merupakan bagian dari kedaulatan negara. Menurutnya, BSSN memiliki kapasitas untuk menjalankan fungsi pengamanan melalui teknologi kriptografi.
“Security-nya di sini adalah ruang siber. Nah, kita memiliki keamanan tentang terkait dengan ruang siber itu yaitu namanya BSSN. Nah, lembaga ini akan melaksanakan proses kriptografi,” kata Bob dalam sosialisasi UU SDI di Gedung Kementerian PPN/Bappenas, Jakarta, Kamis (5/11).
Ia menjelaskan, kriptografi diperlukan untuk memberikan perlindungan terhadap data dalam proses digitalisasi. Bob menegaskan, pengamanan tersebut menjadi tanggung jawab penting BSSN agar data nasional tidak bocor atau disalahgunakan.
“Maka ekosistem menjadi penting dan ini merupakan betul-betul satu tanggung jawab besar bagi BSSN ke depannya untuk menjaga, ya, sehingga tidak ada yang bocor, tidak ada data yang bocor. Maka kalau kita mengenal data is new oil, oil-nya tidak boleh bocor,” ujarnya.
Komdigi Perkuat Pengamanan Bersama BSSN
Sementara, Menteri Komunikasi dan Digital Meutya Hafid mengatakan, penguatan keamanan informasi menjadi salah satu prioritas dalam pelaksanaan UU Satu Data Indonesia. Komdigi akan memperkuat infrastruktur pengamanan digital sekaligus berkoordinasi dengan BSSN.
Meutya menyebut, langkah pengamanan dilakukan melalui penerapan infrastruktur kriptografi, sertifikat digital, hingga audit keamanan sistem. Penanganan insiden siber juga akan dilakukan bersama BSSN.
“Di dalam mendukung implementasi undang-undang SDI penguatan keamanan informasi menjadi prioritas kami di Kemkomdigi melalui penerapan infrastruktur kriptografi, sertifikat digital, audit keamanan tentu kalau audit keamanan bersama BSSN dan kedaulatan data serta kesiapan penanganan insiden siber juga bersama BSSN,” kata Meutya.
Menurut Meutya, pengamanan data juga harus didukung pengaturan hak akses dan pembatasan tujuan penggunaan data. Hal tersebut diperlukan agar setiap instansi memahami kewenangan dan tanggung jawabnya dalam mengakses maupun memanfaatkan data.
Ia menegaskan, penguasaan negara terhadap data harus tetap memperhatikan perlindungan privasi masyarakat. Karena itu, pelaksanaan UU SDI perlu berjalan selaras dengan regulasi yang telah berlaku, termasuk Undang-Undang Informasi dan Transaksi Elektronik (UU ITE) serta Undang-Undang Pelindungan Data Pribadi (UU PDP).
“Kepastian hukum juga menjadi fondasi penting dalam menjaga kedaulatan data nasional yang diatur oleh undang-undang SDI dan kedaulatan tersebut diwujudkan melalui pengaturan hak akses, pembatasan tujuan dari penggunaan, pengamanan infrastruktur,” ujarnya.
UU SDI Tak Tumpang Tindih dengan UU PDP
Wakil Ketua Baleg DPR RI sekaligus Ketua Panja RUU Satu Data Indonesia, Sturman Panjaitan, memastikan UU SDI tidak tumpang tindih dengan UU PDP. Ia menjelaskan, kedua regulasi tersebut memiliki pengaturan yang saling berkaitan dalam tata kelola dan pemanfaatan data.
Menurut Sturman, UU SDI akan menjadi pengorkestrasi atau pengatur keterpaduan data yang dimiliki berbagai kementerian, lembaga, dan badan. Namun, pemanfaatannya tetap harus mengikuti ketentuan serta klasifikasi data yang berlaku.
“Sebenarnya tidak ada tumpang tindih, Bang, antara Pelindungan Data Pribadi dengan SDI ini, nggak ada tumpang tindih. Pertanyaan tadi yang paling sulit adalah di tataran pelaksanaan. Karena terlalu banyaknya kementerian/lembaga/badan terkait yang punya kepentingan,” kata Sturman.
Ia menjelaskan, terdapat klasifikasi data rahasia, terbatas, dan biasa. Dengan pengaturan tersebut, tidak semua pihak dapat mengakses atau menggunakan seluruh data secara bebas. Pemanfaatan data harus disesuaikan dengan tingkat klasifikasi dan kepentingan yang diatur dalam ketentuan perundang-undangan.
“Di-orkestrator oleh SDI, kemudian bagaimana data itu bisa digunakan oleh siapa pun dan kapan pun menurut tingkatannya. Ada yang rahasia, terbatas, dan biasa. Jadi tidak semua orang menggunakan data itu sesuai dengan kepentingan dia, tidak, tapi sesuai dengan aturan yang sudah dilakukan,” ujarnya.
Sturman menegaskan, data yang bersifat rahasia tidak bisa diberikan secara sembarangan. Pengaturan klasifikasi tersebut menjadi bagian dari mekanisme untuk memastikan berbagi pakai data tetap berjalan dengan memperhatikan keamanan dan perlindungan informasi.
“Sehingga kalau yang bersifat rahasia, tidak sembarangan bisa diberikan. Jadi tidak ada tumpang tindih juga dengan Pelindungan Data Pribadi,” kata Sturman.
Sanksi Pelanggaran Mengacu KUHP
Selain pengamanan dan pembatasan akses, UU Satu Data Indonesia juga mengatur aspek pertanggungjawaban apabila terjadi pelanggaran dalam penyelenggaraan tata kelola data.
Bob mengatakan, ketentuan sanksi telah diatur dalam undang-undang tersebut. Untuk sanksi pidana, penerapannya mengacu pada Kitab Undang-Undang Hukum Pidana (KUHP) yang berlaku, dengan mempertimbangkan kategori pelanggaran yang dilakukan.
“Secara rinci sudah ada, karena apa? Kalau sanksi, sanksi pidana itu kita sudah harus menganut, menyerahkan kepada KUHP atau Kitab Undang-Undang Hukum Pidana yang berlaku,” ujar Bob.
Ia menjelaskan, pelanggaran dapat berkaitan dengan kerahasiaan data, pelaksanaan fungsi, maupun kewajiban yang telah ditetapkan dalam undang-undang. Penentuan sanksi juga mempertimbangkan apakah pelanggaran atau kelalaian dilakukan secara sengaja maupun tidak sengaja.
“Karena ada, akan ada pelanggaran-pelanggaran, ada kelalaian-kelalaian baik yang sengaja maupun tidak sengaja, dan itu akan disesuaikan dengan Kitab Undang-Undang Hukum Pidana terkait dengan berapa banyak atau bentuk apa sanksinya, ada kategori 1 sampai dengan kategori 7,” katanya.
Bob sebelumnya juga menyebut UU Satu Data Indonesia memuat mekanisme pengawasan yang dilaporkan kepada DPR serta ruang partisipasi masyarakat. Ketentuan tersebut menjadi bagian dari upaya menjaga akuntabilitas penyelenggaraan tata kelola data nasional.
Data Tetap Dikelola Instansi Masing-Masing
Dalam kesempatan itu, Deputi Bidang Pemberdayaan Masyarakat, Kependudukan, dan Ketenagakerjaan Kementerian PPN/Bappenas Maliki menegaskan, implementasi UU Satu Data Indonesia tidak berarti seluruh data akan dipusatkan dalam satu lembaga atau basis data.
Ia menjelaskan, data tetap berada dalam kewenangan kementerian, lembaga, maupun pemerintah daerah sebagai instansi yang mengelolanya. Pemerintah akan melakukan harmonisasi dan interoperabilitas agar data tersebut dapat saling terhubung dan digunakan sesuai ketentuan.
“Tapi tadi sedikit mengoreksi terkait dengan pemusatan, ini tidak ada pemusatan. Jadi data tetap pada kewenangan masing-masing kementerian/lembaga atau pemerintah daerah. Yang kita lakukan adalah mengharmoniskan nanti, meng-interoperate-kan,” kata Maliki.
Maliki menambahkan, pemerintah saat ini tengah menyusun aturan pelaksanaan UU Satu Data Indonesia. Penyusunan aturan tersebut ditargetkan dapat diselesaikan dalam satu hingga dua bulan ke depan.
“Mudah-mudahan kita bisa selesaikan dalam 1-2 bulan ke depan, ya. Tetapi tetap bahwa ini akan secara paralel dilaksanakan karena tetap bahwa Perpres SDI ini masih kita akan coba jalankan sesuai dengan apa yang memang masih sejalan dengan Undang-Undang SDI,” ujarnya.