
Pesan WhatsApp Kita Bisa Dibuka Komputer Super di Masa Depan
Sedang sibuk jadi Pemimpin Redaksi dJatinangor. Sedang merintis sebagai mahasiswa Jurnalistik Fikom Unpad.
·waktu baca 6 menit


Tulisan dari Raffael Nadhef tidak mewakili pandangan dari redaksi kumparan
 Perbesar
Pernah memperhatikan tulisan kecil di bagian atas obrolan WhatsApp?
“Pesan dan panggilan Anda terenkripsi secara end-to-end.”
Kalimat pendek ini bikin tenang. Rasanya seperti semua obrolan, foto keluarga, bukti transfer, sampai dokumen kantor kita sudah dikunci di brankas yang tidak bisa dibuka siapa pun.
Namun sebelum lebih lanjut, apa sih “enkripsi end-to-end” (E2EE) itu?
Bayangkan Anda mengirim surat lewat kurir, tapi suratnya diacak dengan kode rahasia sebelum dimasukkan ke amplop. Hanya Anda dan penerima yang memegang kunci untuk membacanya. Kurir, kantor pos, bahkan perusahaan WhatsApp sendiri hanya melihat tumpukan huruf acak yang tidak bisa dipahami.
Kata “end-to-end” artinya pesan terkunci sejak keluar dari ponsel pengirim dan baru terbuka di ponsel penerima. Di antara keduanya, tidak ada pihak lain yang bisa mengintip.
Nah kembali ke mula, untuk hari ini, anggapan “data kita sudah aman” itu benar. Komputer paling canggih sekalipun butuh puluhan hingga ribuan tahun untuk menebak satu kunci enkripsi standar. Namun, kalau kita lihat dari kacamata perang dan keamanan siber, rasa aman itu umurnya pendek.
Ada dua ancaman yang datang dari arah berlawanan: teknologi komputer kuantum yang melompat jauh di tingkat dunia, dan kewaspadaan digital kita sendiri yang masih rapuh di tingkat bawah.
Brankas yang Dicuri Hari Ini, Dibuka Lima Tahun Lagi
Anda tak perlu paham fisika untuk mengerti bahayanya. Bayangkan komputer biasa sebagai satpam yang sangat teliti tapi hanya bisa mencoba kunci satu per satu. Ada sejuta pintu? Ia coba pintu pertama, kedua, lalu ketiga, dst. Komputer biasa memang bekerja begitu, dengan bit yang hanya bernilai 0 atau 1.
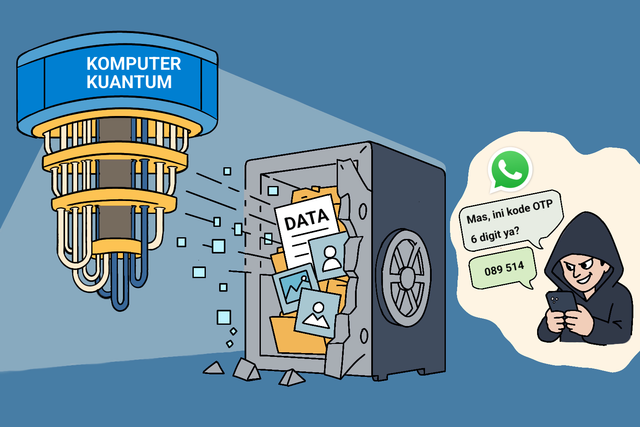
Sementara, komputer kuantum bekerja dengan cara berbeda. Intinya, komputer tersebut bisa periksa jutaan kemungkinan sekaligus. Jika komputer kuantum yang benar-benar andal sudah hadir, “kunci matematika” yang melindungi enkripsi end-to-end (E2EE) WhatsApp, sistem perbankan, sampai rahasia negara bisa jebol dalam hitungan detik.
Namun, itu belum bagian terburuknya. Bahaya yang paling mendesak bukan pada hari mesin itu jadi, melainkan pada apa yang sudah dilakukan para peretas dan intelijen asing sekarang. Di dunia keamanan siber, ini disebut Harvest Now, Decrypt Later (HNDL), atau “Panen Sekarang, Buka Nanti”.
Analoginya begini: seorang pencuri masuk ke rumah Anda dan menemukan brankas baja berisi sertifikat tanah dan catatan rahasia. Ia tidak sanggup membukanya. Namun ia tak menyerah. Brankas itu diangkut ke gudangnya dan dibiarkan berdebu, sebab ia yakin 5-10 tahun lagi akan ada alat pemotong laser yang bisa membukanya dengan mudah.
Itulah yang terjadi pada data digital kita. Pesan terenkripsi, data perbankan, dan rahasia diplomatik negara yang disedot dan disimpan pihak tertentu hari ini bisa tiba-tiba “telanjang” di masa depan. Rahasia lama yang kita kira sudah aman terkunci akan terbuka belakangan.
Hukum Kita Jalan Kaki, Teknologi Sudah Naik Roket
Lalu muncul pertanyaan wajar: memangnya undang-undang kita tidak bisa melindungi kita dari ancaman ini?
Jawaban jujurnya: sangat sulit. Hukum buatan manusia, termasuk UU ITE dan UU Perlindungan Data Pribadi (UU PDP), pada dasarnya bersifat reaktif. Aturan baru lahir atau direvisi setelah kejahatan terjadi dan sudah ada korban. Pemadam kebakaran datang setelah api menyala.
Masalahnya, teknologi berkembang dengan kecepatan berlipat ganda, sedangkan pembuatan hukum berjalan pelan: selangkah demi selangkah, lewat birokrasi yang panjang. Lihat saja Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS) yang terus berputar di agenda legislasi nasional, sementara AI otonom dan komputer kuantum sudah di depan mata.
Membuat aturan reaktif untuk menghadapi ancaman kuantum itu seperti menyusun peraturan lalu lintas untuk sepeda ontel, padahal jalanan sebentar lagi dipenuhi mobil terbang.
Di tingkat dunia, keadaannya tak lebih baik. Sampai hari ini belum ada perjanjian internasional yang mengikat negara-negara dalam berperilaku di ruang siber. Forum PBB seperti UN GGE dan UN OEWG baru menghasilkan kesepakatan sukarela (soft law), yakni semacam “janji bersama” yang tak ada sanksi jelas dan bergantung pada niat baik negara-negara besar.
Buku panduan akademis seperti Tallinn Manual memang mencoba menerapkan hukum perang internasional ke dunia siber, tapi sifatnya hanya rujukan, bukan aturan yang bisa dipaksakan. Ruang siber global pada akhirnya masih seperti hutan rimba tanpa polisi.
Kita Terlalu Sibuk Memikirkan Gembok, Lupa Menjaga Kuncinya
Sekarang mari turun dari langit dan melihat kenyataan di sekitar kita.
Para ilmuwan komputer dunia memang sedang berpacu membuat standar enkripsi baru yang tahan terhadap komputer kuantum, namanya Post-Quantum Cryptography (PQC), dan standarnya sudah difinalisasi oleh lembaga standar Amerika Serikat, NIST. Namun sekuat apa pun gemboknya, benteng selalu jebol di titik terlemah: manusianya.
Coba bandingkan. Untuk membobol enkripsi WhatsApp lewat jalur matematika, peretas butuh superkomputer dengan biaya yang luar biasa besar. Untuk mengambil alih akun WhatsApp seseorang, ia tak perlu membongkar enkripsi sama sekali. Cukup rekayasa sosial: teknik memanipulasi psikologi korban agar mau menyerahkan sendiri kuncinya.
Di Indonesia, ini sudah jadi tontonan sehari-hari. Korbannya bukan hanya orang awam. Pejabat tinggi, bahkan akademisi bergelar profesor, termasuk civitas akademika di berbagai kampus daerah, pernah akunnya diambil alih.
Modusnya sederhana tapi mematikan: file APK berkedok undangan pernikahan, “foto paket kurir”, atau telepon panik yang meminta 6 digit kode OTP.
Ini membuktikan satu hal penting: gelar tinggi tak otomatis membuat orang waspada di dunia digital. Saat kita takut, penasaran, atau segan pada “pejabat” palsu, nalar kritis kita turun. Penipu tahu betul itu dan menekan tombol yang tepat.
Seberapa pun canggih hukum yang dibuat DPR, dan seberapa pun rumit enkripsi yang dipasang para insinyur, semuanya runtuh begitu pemilik akun menyerahkan kunci masuknya sendiri kepada penipu.
Ibarat rumah dengan pagar setinggi tiga meter dan gembok baja, tapi pemiliknya sendiri yang membukakan pintu untuk maling yang mengaku petugas PLN.
Benteng Dimulai dari Jempol Kita
Ancaman komputer kuantum terhadap privasi bukan cerita fiksi ilmiah yang boleh kita abaikan. Justru ia jadi alarm yang memaksa kita mengubah cara pandang soal keamanan siber.
Keamanan siber bukan hanya urusan BSSN, Kementerian Komdigi, atau para ahli IT. Ketahanan siber nasional ditopang tiga pilar: teknologi yang mudah beradaptasi (sistem pengaman yang bisa cepat diganti saat ada kunci baru yang lebih kuat), aturan hukum yang proaktif dan visioner, dan masyarakat yang melek bahaya siber.
Sebelum terlalu cemas soal superkomputer di laboratorium luar negeri, PR paling mendesak kita ada di sini: kebiasaan asal klik sebab penasaran dan polos terhadap berkas digital di sekitar kita.
Edukasi siber harus berhenti menjadi hafalan pasal. Ia harus jadi kebiasaan sehari-hari: tidak sembarangan mengeklik tautan, tidak memberikan kode rahasia kepada siapa pun, dan selalu mengecek kebenaran informasi sebelum bertindak.
Sebab pada akhirnya, di zaman saat enkripsi bisa telanjang dan undang-undang kerap gagap mengejar, pertahanan siber yang paling kuat dan paling akhir adalah pada akal sehat dan kewaspadaan setiap jempol warganya, bukan sekadar pada mesin tercanggih.