
Penipuan Mengatasnamakan AHU, Kenali Tanda-Tandanya


Tulisan dari SEVIMA tidak mewakili pandangan dari redaksi kumparan
 Perbesar
SEVIMA - Penipuan Mengatasnamakan AHU, Kenali Tanda-Tandanya
Penipuan mengatasnamakan AHU menjadi risiko yang perlu diantisipasi ketika proses pendirian atau perubahan badan hukum semakin mengandalkan verifikasi digital. Modus yang patut dicurigai antara lain telepon atau pesan WhatsApp yang mendesak pemohon, meminta data sensitif, atau mengarahkan pembayaran ke rekening pribadi.
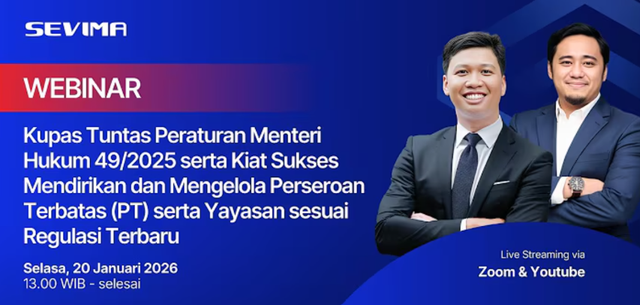
Peringatan itu disampaikan Ilham Dary, S.H., M.Hub.Int., Advokat PERATIN, Dosen UIN Sunan Ampel Surabaya, dan Public Relations Manager SEVIMA dalam webinar daring Kupas Tuntas Peraturan Menteri Hukum Nomor 49 Tahun 2025 serta Kiat Sukses Mendirikan dan Mengelola Perseroan Terbatas dan Yayasan sesuai Regulasi Terbaru, Selasa, 29 September 2026. Pembahasan muncul ketika Ilham menjelaskan mekanisme konfirmasi dan verifikasi pada layanan Administrasi Hukum Umum.
“AHU sejauh ini dalam dokumen resmi semuanya tidak pernah melakukan verifikasi substansi melalui panggilan telepon atau pesan WA kepada pemohon,” kata Ilham Dary.
Ciri Komunikasi yang Perlu Dicurigai
Ilham menyebut tekanan waktu, permintaan informasi yang seharusnya sudah tersedia di sistem, serta permintaan transfer ke rekening pribadi sebagai sinyal bahaya. Ia juga mengingatkan bahwa pihak yang mengaku petugas dapat menggunakan istilah resmi agar terdengar meyakinkan.
“Hati-hati jika ada telepon menyampaikan bahwa saya dari Dirjen AHU ingin mengonfirmasi data, terus diberikan urgensi, ditakut-takuti, itu jangan percaya,” ujar Ilham Dary.
Dikutip dari artikel berjudul Webinar Strategi Waspada Keamanan Data Pribadi dan Kampus: Jangan Bagikan OTP di website kumparan.com, Ilham sebelumnya juga membahas risiko penyalahgunaan One-Time Password. Artikel tersebut menempatkan OTP sebagai data sensitif yang tidak boleh diberikan kepada pihak yang tidak dikenal.
Konteks ini menjadi penting karena proses digital badan hukum menggunakan alamat email dan mekanisme persetujuan elektronik. Pemohon bukan hanya harus memastikan email aktif, tetapi juga menjaga kredensial, token, dan OTP agar tidak berpindah ke pihak yang tidak berwenang.
Pembayaran Resmi Menggunakan Billing
Ilham menjelaskan pembayaran resmi dalam layanan pemerintah menggunakan mekanisme billing. Karena itu, permintaan transfer langsung ke rekening pribadi patut diverifikasi ulang sebelum pemohon mengambil tindakan.
“Semua pembayaran yang ada di website menggunakan kode billing yang namanya Simponi. Itu pembayaran resmi dari pemerintah,” jelas Ilham Dary.
SIMPONI merupakan sistem penerimaan negara yang digunakan untuk pembayaran penerimaan negara bukan pajak. Dalam konteks Permenkum 49 Tahun 2025, laman JDIH BPK juga menegaskan bahwa permohonan pendirian, perubahan, dan pembubaran badan hukum perseroan dikenai tarif sesuai ketentuan penerimaan negara bukan pajak yang berlaku pada Kementerian Hukum.
Pemohon dapat memakai tiga pemeriksaan sederhana ketika menerima pesan yang mengatasnamakan instansi. Pertama, periksa kanal komunikasi dan domain pengirim. Kedua, jangan memberikan OTP atau data akses kepada penelepon. Ketiga, pastikan pembayaran mengikuti kode billing resmi, bukan instruksi transfer pribadi.
Email dan Jejak Audit Menjadi Bagian Proses
Dalam pemaparannya, Ilham juga menerangkan bahwa konfirmasi elektronik berkaitan dengan alamat email pihak yang terlibat dalam pendirian perseroan. Menurut dia, proses itu menghasilkan jejak digital yang dapat digunakan untuk audit karena mencatat waktu dan informasi teknis lainnya.
Ia mengingatkan agar alamat email tidak dibuat atau dikuasai sepenuhnya oleh pihak lain hanya demi mempercepat proses. Setiap pendiri, calon direksi, atau calon komisaris perlu memahami bahwa persetujuan elektronik merupakan tindakan hukum yang melekat pada identitas masing-masing.
Merujuk artikel Implementasi Permenkum No. 49 Tahun 2025, Layanan Perseroan Perorangan Resmi Beralih ke layanan.ahu.go.id di website Kementerian Hukum Kantor Wilayah NTB, layanan Perseroan Perorangan telah dialihkan ke sistem AHU berbasis daring. Migrasi layanan tersebut memperkuat pentingnya kebiasaan keamanan digital bagi pengguna.
Penipuan mengatasnamakan AHU dapat dicegah dengan memisahkan proses resmi dan komunikasi yang tidak terverifikasi. Pemohon perlu memperlakukan OTP, email, identitas, dan pembayaran sebagai bagian dari kontrol keamanan, bukan sekadar kelengkapan administratif.
Jangan Serahkan Kendali Email kepada Pihak Lain
Risiko lain muncul ketika pemohon menyerahkan seluruh pengelolaan email kepada staf atau pihak yang membantu proses administrasi. Cara tersebut mungkin terasa praktis, tetapi dapat membuat pemilik identitas tidak mengetahui adanya permintaan konfirmasi, perubahan data, atau aktivitas yang membutuhkan persetujuannya sendiri.
Ilham menekankan bahwa email pihak yang terlibat perlu benar-benar aktif dan dapat diakses pemiliknya. Kebiasaan dasar seperti menggunakan kata sandi unik, mengaktifkan autentikasi dua faktor, serta memeriksa folder spam menjadi penting karena beberapa notifikasi sistem dapat terlewat. Pengguna juga perlu membedakan OTP untuk masuk akun, token konfirmasi, dan kode billing pembayaran.
Merujuk laman resmi SEVIMA pada webinar keamanan data 2025, Ilham Dary juga pernah menekankan agar OTP tidak diberikan kepada siapa pun. Prinsip tersebut relevan untuk layanan hukum berbasis digital karena pelaku penipuan kerap menciptakan rasa mendesak agar korban tidak sempat memeriksa sumber pesan.
Ketika menerima pesan mencurigakan, pemohon dapat menghentikan percakapan, membuka sendiri portal resmi melalui alamat yang sudah diketahui, lalu memeriksa status permohonan. Cara ini lebih aman daripada mengikuti tautan yang dikirim penelepon atau pengirim pesan. Jika tetap ragu, konfirmasi dapat dilakukan melalui notaris atau kanal resmi instansi.
Pencatatan kronologi juga berguna ketika terjadi dugaan penipuan. Simpan tangkapan layar, nomor pengirim, waktu komunikasi, dan bukti instruksi pembayaran sebelum menghapus pesan. Bukti tersebut dapat membantu proses konfirmasi kepada instansi atau pihak berwenang.