
Ratusan Ribu Serangan Siber Mengintai Bank Nasional: Siapa yang Sebenarnya Sedang Bertahan?
Pemerhati Pendidikan, Teknologi, dan Politik
·waktu baca 6 menit


Tulisan dari Widodo Febri Utomo tidak mewakili pandangan dari redaksi kumparan
 Perbesar
Mengawali pekan ini, sisa kegaduhan digital dari akhir pekan kemarin masih terasa hangat di linimasa media sosial. Publik sempat dibuat cemas ketika tangkapan layar peta ancaman FortiGuard Labs beredar luas pada Sabtu, 7 November lalu, memperlihatkan kepungan indikator merah menyala di atas wilayah Indonesia. Narasi yang menyertainya tidak kalah dramatis, mengajak warganet mendoakan para teknisi perbankan yang konon sedang begadang mati-matian menahan gempuran peretas internasional.
Kekhawatiran itu lekas membesar karena angka yang disajikan memang terdengar mengintimidasi. Dalam rentang waktu 24 jam pada akhir pekan tersebut, dasbor intelijen ancaman mencatat sekitar 350 ribu aktivitas serangan siber yang mengarah ke alamat protokol internet di tanah air, dengan lebih dari 214 ribu aktivitas secara spesifik menyasar sektor perbankan, keuangan, dan asuransi. Angka bombastis ini langsung ditafsirkan sebagai sinyal bahwa brankas digital nasional sedang berada di ambang kelumpuhan.
Pola histeria semacam ini selalu berulang setiap kali publik dihadapkan pada visualisasi data teknis tanpa pemahaman konteks yang utuh. Sebelum buru-buru larut dalam kepanikan kolektif atau meragukan keamanan dana simpanan, kita perlu membedakan secara jernih antara rutinitas penyaringan lalu lintas di pintu gerbang peladen dan drama persepsi yang telanjur meledak di ruang publik.
Membaca Layar Merah dan Rutinitas Pagar Digital
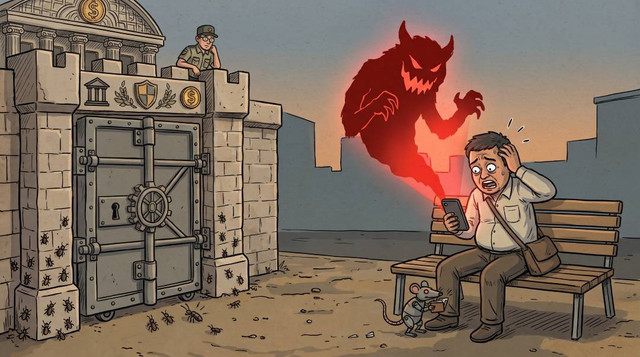
Angka ratusan ribu aktivitas yang terpampang pada dasbor pemantauan keamanan pada dasarnya adalah data telemetri sensor. Angka tersebut mencatat lalu lintas pemindaian celah otomatis, percobaan ping jaringan, aktivitas botnet, hingga upaya penolakan layanan terdistribusi yang menghantam gerbang terluar sistem. Dalam dunia teknologi informasi, lalu lintas semacam ini ibarat orang iseng yang mengguncang pintu pagar rumah dari luar untuk mengecek apakah kunci terpasang rapat, bukan bukti bahwa brankas di dalam kamar utama telah berhasil dibobol.
Karakteristik data ini juga sangat dinamis dan berubah dalam hitungan menit. Pemantauan terhadap dasbor yang sama pada hari berikutnya menunjukkan lonjakan yang sempat berpindah menyasar sektor kesehatan dan logistik, sebelum kembali menyentuh angka 255 ribu untuk sektor keuangan dengan alamat asal serangan yang melompat dari Kazakhstan, Pakistan, hingga Brasil. Pergeseran cepat ini membuktikan bahwa sebagian besar aktivitas tersebut hanyalah lalu lintas acak dari jaringan komputer zombi yang menyisir alamat protokol internet publik di seluruh dunia tanpa henti.
Secara teknis arsitektur perbankan modern dirancang berlapis dengan isolasi ketat antara portal publik dan sistem inti perbankan. Fakta bahwa angka ratusan ribu itu tercatat dan terdeteksi justru menunjukkan bahwa firewall dan sistem pencegahan intrusi bekerja sebagaimana mestinya untuk menangkis paket data berbahaya. Dari kacamata infrastruktur komputasi murni, server bank kita tidak sedang sekarat, melainkan sedang menjalankan fungsi pertahanan rutin yang memang berlangsung tanpa jeda setiap detik sepanjang tahun.
Kegagapan Otoritas Mengisi Ruang Hampa
Jika secara teknis sistem keamanan mampu membendung lalu lintas berbahaya tersebut, mengapa publik begitu mudah terseret dalam kepanikan massal? Jawabannya berada di ranah politik komunikasi dan rapuhnya kepercayaan publik terhadap tata kelola keamanan siber nasional. Masyarakat kita hidup dengan memori kolektif yang dipenuhi riwayat insiden kebocoran data instansi publik yang kerap disangkal sebelum akhirnya terbukti benar.
Ketika tangkapan layar vendor keamanan swasta asal luar negeri viral di Threads dan media sosial lainnya, ruang informasi publik langsung dipenuhi oleh spekulasi liar. Sayangnya, otoritas terkait seperti regulator perbankan dan lembaga keamanan siber kerap menunjukkan pola respons yang lamban. Birokrasi kita sering kali masih mengandalkan ritme jam kerja kantor dan koordinasi formal berbelit untuk merespons rumor yang menyebar dalam hitungan detik.
Ketiadaan penjelasan yang cepat, lugas, dan menenangkan dari pihak berwenang menciptakan kekosongan narasi yang langsung diisi oleh tafsir amatir bernada apokaliptik. Fenomena ini menelanjangi kelemahan klasik tata kelola digital kita, yakni kepatuhan administratif di atas kertas sering kali tidak diimbangi dengan kesiapan manajemen krisis komunikasi publik. Selama otoritas masih bersikap reaktif dan baru bersuara setelah kegaduhan memuncak, kredibilitas negara akan selalu kalah cepat dari unggahan viral seorang pembuat konten.
Medan Tempur Nyata yang Justru Terabaikan
Ironi terbesar dari kegaduhan 7 November kemarin adalah arah kecemasan publik yang sering kali salah sasaran. Kita begitu terobsesi membayangkan peretas kawakan dari luar negeri yang membobol ruang pusat data perbankan layaknya adegan film aksi, padahal titik paling rentan dalam ekosistem finansial digital saat ini berada tepat di genggaman tangan pengguna itu sendiri. Para pelaku kejahatan siber modern menyadari bahwa meretas pertahanan server bank memerlukan biaya yang sangat mahal, sehingga mereka memilih meretas sisi manusia.
Ancaman nyata yang saat ini mengintai sektor perbankan nasional bukanlah penyerangan langsung ke peladen utama, melainkan penyusupan peranti perusak seperti varian trojan Hirudo pada sistem operasi ponsel pintar. Modus ini bekerja diam-diam melalui pengelabuan rekayasa sosial, membujuk korban mengunduh berkas aplikasi palsu, lalu mengeksploitasi izin aksesibilitas untuk membajak sesi perbankan seluler langsung dari gawai korban. Di titik inilah uang nasabah benar-benar raib tanpa perlu merusak satu pun lapis pengamanan di pusat data bank.
Ketika perhatian masyarakat tersedot sepenuhnya oleh visualisasi grafis serangan global yang abstrak, kewaspadaan terhadap celah keamanan sehari-hari justru melemah. Edukasi publik semestinya diarahkan untuk memahami bahwa keamanan rekening nasabah tidak hanya ditentukan oleh kehebatan peranti lunak dinding api milik bank, melainkan oleh kebiasaan digital pemilik rekening dalam menjaga kata sandi, kode otentikasi, serta kehati-hatian terhadap tautan mencurigakan. Tanpa literasi mendasar di tingkat pengguna, dinding pertahanan seharga miliaran rupiah milik institusi keuangan akan selalu bisa ditembus melalui pintu belakang.
Memasuki hari kerja per Senin, 9 November ini, kekhawatiran massal tersebut terbukti tidak berdasar. Seluruh aktivitas transaksi perbankan nasional, mulai dari kliring antarbank, operasional anjungan tunai mandiri, hingga layanan perbankan seluler, tetap berjalan lancar tanpa ada laporan kompromi pada sistem inti perbankan. Fakta lapangan ini membuktikan bahwa ratusan ribu paket data mencurigakan pada akhir pekan kemarin hanyalah riak rutin di dinding terluar sistem yang berhasil diredam dengan baik oleh mekanisme pertahanan otomatis.
Pertanyaan mengenai apakah bank kita mampu bertahan menghadapi serangan siber sebenarnya telah terjawab secara meyakinkan oleh realitas operasional hari ini. Infrastruktur komputasi dan tim keamanan siber perbankan nasional telah membuktikan ketangguhan teknis mereka dalam menepis serbuan paket data berbahaya yang datang silih berganti dari berbagai belahan dunia.
Tantangan sesungguhnya yang belum selesai justru berada pada ketahanan mental dan ekosistem komunikasi kita sendiri. Selama transparansi informasi dari otoritas masih lambat dan publik masih mudah diguncang oleh selembar tangkapan layar tanpa verifikasi, ruang digital kita akan selalu rentan menjadi korban kepanikan massal. Pertahanan siber yang sejati tidak hanya diukur dari kokohnya dinding api milik institusi keuangan, tetapi juga dari seberapa jernih nalar publik dalam menyikapi desas-desus di jagat maya.