
Di Balik Kebocoran Data Pribadi, Ada Tanggung Jawab Hukum yang Dipertanyakan


Tulisan dari Dumyati 1892 tidak mewakili pandangan dari redaksi kumparan
 Perbesar
Lebih dari empat tahun sejak UU Pelindungan Data Pribadi (UU PDP) disahkan, wasit yang seharusnya mengawasinya belum juga berdiri. Kabar terbaru dari Komdigi: proses harmonisasi pembentukan lembaga PDP sudah selesai, tinggal menunggu penetapan dari Presiden.
Kabar ini disambut lega. Tapi setiap kali data bocor, kita kembali bertanya hal yang sama: siapa yang sebenarnya harus bertanggung jawab? Jawabannya, tiga pihak sekaligus, dengan porsi yang jauh dari setara.
Pertama: Pihak yang Memegang Data
Dalam UU PDP, pihak yang mengumpulkan dan memproses data disebut pengendali data, dan mereka wajib menjaga keamanannya. Dari aplikasi pinjaman sampai instansi pemerintah, siapa pun yang meminta NIK dan nomor ponsel kita ikut memikul kewajiban itu.
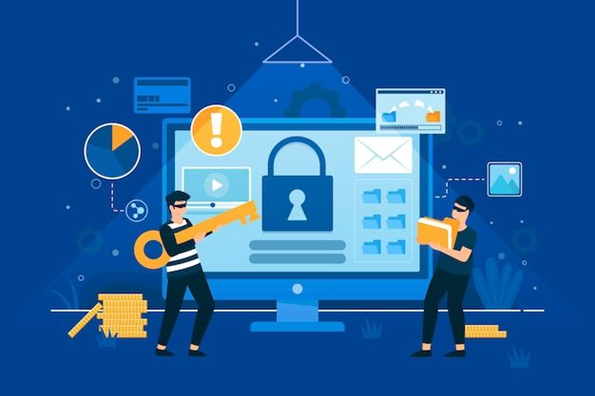
Masalahnya, keamanan siber sering dianggap beban biaya, bukan kewajiban. Selama kelalaian tidak berujung sanksi, kebocoran data terasa murah. Peretas hanya masuk lewat pintu yang tidak dikunci.
Kedua: Negara yang Belum Menghadirkan Wasit
UU PDP sudah ada, aturan turunannya lewat PP No. 33/2026 juga sudah terbit. Tapi pengamat kebijakan Wahyudi Djafar menilai implementasinya belum efektif tanpa lembaga pengawas. Ia memperkirakan lembaga itu baru efektif bekerja pada 2028.
Di Mahkamah Konstitusi pada Juli 2026, perwakilan pemerintah menegaskan fungsi pelindungan data tetap dijalankan Komdigi sampai lembaga terbentuk. Namun dampaknya terasa bagi warga: mekanisme pengaduan membutuhkan peran lembaga tersebut. Korban bisa bingung harus mengadu ke mana.
Ketiga: Kita Sendiri
Kata sandi lemah, asal mengeklik tautan, dan menyetujui izin aplikasi tanpa membaca memang memperbesar risiko. Literasi digital adalah pertahanan terakhir.
Tapi jangan sampai ini jadi alasan melempar bola. Warga tidak bisa disalahkan atas data yang sudah dipegang pihak lain.
Jalan Tengahnya Apa?
Ada tiga hal yang mendesak. Pertama, lembaga pengawas harus independen dan punya taring, termasuk berani menjatuhkan sanksi kepada instansi pemerintah sendiri. Kedua, pengendali data wajib transparan ketika insiden terjadi, bukan menyembunyikannya. Ketiga, warga perlu terbiasa menggunakan haknya sebagai pemilik data.
Waktu terus berjalan, dan data kita terus berpindah tangan. UU PDP jangan sampai berhenti jadi pajangan di atas kertas. Privasi bukan kemewahan, melainkan hak dasar yang harus dijaga bersama, dengan tanggung jawab terbesar di pundak mereka yang memegang data dan kewenangan.
Catatan: Uraian di atas merangkum pemberitaan dan pernyataan publik yang beredar hingga awal November 2026; perkembangan pembentukan lembaga PDP masih berjalan dan dapat berubah. Bersifat umum untuk opini publik, bukan nasihat hukum.