
Biometrik dalam Transaksi Digital: Antara Kenyamanan dan Privasi
Fatih As Salam Mahasiswa Program Studi Ekonomi dan Bisnis jurusan Manajemen Keuangan Universitas Pamulang - Trader Forex & crypto
·waktu baca 4 menit


Tulisan dari Fatih As Salam tidak mewakili pandangan dari redaksi kumparan
 Perbesar
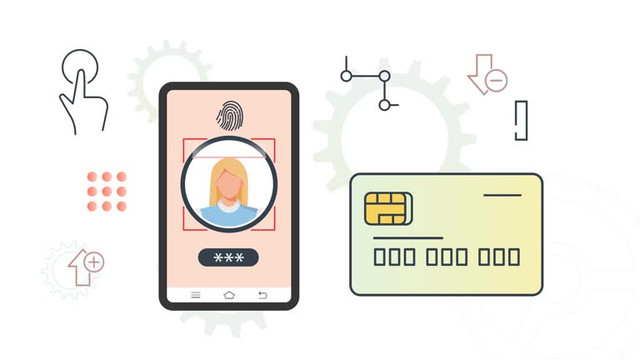
Cukup pindai wajah, transaksi selesai dalam hitungan detik inilah janji kenyamanan yang ditawarkan teknologi biometrik dalam layanan keuangan digital Indonesia. Dari registrasi kartu SIM, verifikasi perbankan digital, hingga otentikasi transaksi kripto, data biometrik kini menjadi lapisan keamanan yang semakin luas diadopsi. Namun di balik kenyamanan yang ditawarkan, ada pertanyaan mendasar yang jarang mendapat perhatian setara: seberapa besar privasi yang sebenarnya dikorbankan demi kemudahan ini?
Ekspansi Biometrik yang Semakin Meluas
Mulai 1 Juli 2026, pemerintah Indonesia resmi mewajibkan registrasi kartu SIM berbasis biometrik untuk menekan penipuan digital yang telah menyebabkan kerugian hingga Rp9,6 triliun, dengan uang yang berhasil kembali ke korban hanya sekitar 7 persen. Uji coba kebijakan ini menunjukkan hasil yang cukup signifikan jumlah registrasi harian yang mencurigakan turun drastis dari satu juta menjadi sekitar 200 ribu, mengindikasikan efektivitas sistem biometrik dalam mencegah penyalahgunaan identitas untuk kejahatan digital.
Ekspansi serupa juga terjadi di sektor keuangan. Dengan jumlah investor aset kripto Indonesia mencapai 22,91 juta orang dan nilai transaksi Rp650,61 triliun, teknologi biometrik seperti pemindaian wajah dan sidik jari kini banyak diadopsi sebagai lapisan otentikasi tambahan untuk mencegah penyalahgunaan akun di platform keuangan digital.
Jaminan yang Perlu Dilihat Secara Kritis
Pihak berwenang secara konsisten menegaskan bahwa data biometrik tidak disimpan langsung oleh operator maupun penyedia layanan proses hanya berupa pencocokan (matching) dengan basis data kependudukan resmi lewat Dukcapil, menggunakan enkripsi dan standar keamanan internasional. Jaminan ini penting dan patut dicatat secara adil.
Namun sebuah analisis kritis menyoroti bahwa jaminan tersebut sebenarnya menggeser letak risiko, bukan meniadakannya sepenuhnya. Verifikasi biometrik tidak berlangsung di satu tempat terkendali, melainkan tersebar di ribuan titik gerai operator, konter penjual pulsa, aplikasi, dan situs web di seluruh Indonesia yang masing-masing menjadi simpul dalam rantai yang menghubungkan wajah warga dengan basis data kependudukan. Pertanyaan yang tersisa justru menjadi lebih tajam: seberapa aman kanal transmisi dari titik-titik tersebut menuju sistem pusat, siapa yang mengaudit perangkat lunak pengenalan wajah milik vendor pihak ketiga, dan bagaimana memastikan tidak ada penyimpanan sementara pada lapisan yang tidak terpantau regulator?
Kerangka Hukum yang Ada, Penegakan yang Masih Rapuh
Secara formal, Indonesia sebenarnya sudah memiliki fondasi hukum yang cukup jelas. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi secara eksplisit menggolongkan data biometrik sebagai data pribadi bersifat spesifik yang menuntut perlindungan lebih ketat, sementara Peraturan Pemerintah Nomor 71 Tahun 2019 mewajibkan penempatan pusat data lingkup publik di wilayah Indonesia.
Persoalannya terletak pada penegakan. Lembaga pengawas perlindungan data pribadi belum sepenuhnya beroperasi dengan kewenangan penuh, sehingga tidak ada otoritas independen yang benar-benar mampu memeriksa apakah operator dan vendor teknologi telah memenuhi kewajiban mereka secara konsisten. Tanpa pengawas yang benar-benar "bergigi", kepatuhan terhadap regulasi yang ada sepenuhnya bergantung pada iktikad baik pihak yang diawasi sendiri fondasi yang dinilai terlalu rapuh untuk menopang data biometrik ratusan juta warga Indonesia.
Risiko Teknis: Data yang Tidak Bisa "Diganti"
Karakteristik unik data biometrik menciptakan risiko yang fundamental berbeda dari kebocoran data konvensional. Berbeda dengan kata sandi yang bisa diganti kapan saja jika bocor, data biometrik seperti sidik jari atau wajah bersifat permanen dan tidak dapat diubah sepanjang hidup seseorang. Jika data semacam ini berhasil dicuri dari suatu sistem, individu tersebut berpotensi menghadapi risiko keamanan jangka panjang tanpa ada cara mudah untuk "mereset" identitas biologis yang sudah bocor.
Risiko lain yang perlu diwaspadai adalah presentation attack atau spoofing upaya menipu sistem biometrik menggunakan foto, rekaman video, atau replikasi fisik untuk meniru identitas pengguna sah. Bahkan teknologi deepfake kini berpotensi dipakai memanipulasi sistem pengenalan wajah yang kurang canggih, meski teknologi modern sudah dilengkapi fitur liveness detection untuk mendeteksi keaslian pengguna secara real-time.
Trade-off yang Perlu Diakui Secara Jujur
Analisis yang lebih matang soal isu ini menekankan bahwa arah kebijakan yang tepat bukan menghentikan digitalisasi berbasis biometrik, melainkan mengubah cara memperlakukan risikonya secara lebih serius. Ini berarti mengakui secara jujur bahwa setiap ekspansi penggunaan biometrik sekecil apa pun manfaat kenyamanan dan keamanan yang ditawarkan selalu disertai trade-off privasi yang nyata, bukan sekadar risiko teoretis yang bisa diabaikan begitu saja.
Masalah yang Belum Terpecahkan
Berdasarkan tinjauan di atas, ada beberapa celah yang masih menjadi pekerjaan rumah serius:
Lembaga pengawas perlindungan data pribadi Indonesia belum beroperasi dengan kewenangan penuh, sehingga mekanisme audit independen terhadap vendor teknologi biometrik pihak ketiga masih menjadi celah besar yang belum tertutup
Belum ada transparansi publik yang memadai soal berapa banyak titik transmisi data biometrik yang tersebar di seluruh Indonesia, maupun standar keamanan spesifik yang diterapkan di masing-masing titik tersebut
Minim mekanisme kompensasi atau pemulihan yang jelas bagi individu yang data biometriknya bocor, mengingat karakteristik data biometrik yang tidak bisa diganti membuat kerugian akibat kebocoran berpotensi bersifat permanen dan seumur hidup
Penutup
Teknologi biometrik dalam transaksi digital menawarkan kenyamanan dan lapisan keamanan yang sulit ditolak terbukti dari efektivitasnya menekan penipuan kartu SIM dan memperkuat verifikasi identitas di layanan keuangan digital. Namun kenyamanan ini datang dengan harga privasi yang tidak boleh diabaikan begitu saja: kerangka hukum yang sudah ada masih menghadapi celah penegakan yang serius, sementara karakteristik permanen data biometrik membuat setiap potensi kebocoran jauh lebih berbahaya dibanding kebocoran kata sandi biasa. Selama pengawas independen belum benar-benar berdaya penuh mengaudit seluruh rantai pemrosesan data biometrik, masyarakat Indonesia pada dasarnya menaruh kepercayaan besar pada iktikad baik pihak yang mengelola data mereka sebuah taruhan yang perlu terus dikritisi, bukan diterima begitu saja sebagai konsekuensi wajar dari kemajuan teknologi.
Daftar Pustaka
Kompas.com. Digitalisasi Layanan Publik dan Taruhan Data Biometrik, Juli 2026.
OJK Institute. Strategi Aman Transaksi Aset Kripto dan Keuangan Digital: Perlindungan Data Pribadi dan Dampak Teknologi Biometrik di Indonesia.
BINUS School of Information Systems. Biometric Authentication dalam Digital Identity: Aman atau Justru Berisiko?, Maret 2026.
IDN Times. Kartu SIM Wajib Biometrik 2026, Operator Sebut Tak Simpan Data Wajah, Juli 2026.
Teknoplug.com. Apa Itu Registrasi SIM Biometrik di Indonesia dan Negara Lain?, Agustus 2026.