
Keamanan Siber Smartphone: Risiko Menyetujui Izin Akses Tanpa Membaca
Mahasiswa Universitas Pamulang, Fakultas Ilmu Komputer, Program Studi Teknik Informatika.
·waktu baca 3 menit


Tulisan dari Renitta tidak mewakili pandangan dari redaksi kumparan
Celah Keamanan yang Sering Diabaikan Pengguna
 Perbesar
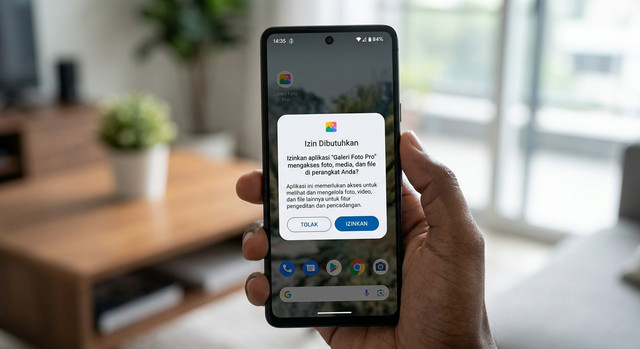
Demi kenyamanan instan seperti filter foto yang menarik atau level gratis di gim ponsel, kita sering kali tanpa sadar membarter privasi data pribadi. Saat mengunduh aplikasi baru, jempol kita dengan refleks yang begitu cepat mengetuk tombol "Izinkan" atau Allow. Kebiasaan asal menyetujui izin akses kamera, mikrofon, lokasi, hingga daftar kontak tanpa membaca ketentuannya telah menjadi celah keamanan serius yang diciptakan oleh pengguna itu sendiri.
Ketika data pribadi bocor atau akun disalahgunakan, kita kerap menjadikannya sebagai ancaman luar yang tak terelakkan dari pihak ketiga. Padahal, keputusan untuk membuka pintu akses tersebut berada sepenuhnya di genggaman kita. Kemudahan navigasi dan antarmuka aplikasi masa kini sengaja dirancang ringkas, tetapi hal itu sering kali dimanfaatkan untuk menutupi batasan izin yang tidak relevan dengan fungsi utama aplikasi.
Pertukaran Semu Antara Privasi dan Kesenangan Instan
Banyak pengguna ponsel pintar belum menyadari bahwa data lokasi, rekaman suara, dan jaringan kontak adalah komoditas berharga di ekosistem digital. Izin akses yang diberikan tanpa kurasi bukan sekadar disimpan di dalam memori ponsel, melainkan dapat diproses, dianalisis untuk profil periklanan, atau bahkan dijual ke pihak ketiga. Kebiasaan menyetujui izin tanpa membaca Terms of Service atau Privacy Policy membuat kita secara sukarela menyerahkan kontrol atas data sensitif kita sendiri.
Rendahnya literasi privasi ini berdampak langsung pada maraknya kejahatan siber berbasis data pribadi:
Penyalahgunaan Daftar Kontak: Aplikasi pinjaman tidak resmi atau gadget mencurigakan yang mengantongi izin akses kontak dapat mengambil seluruh data nomor telepon untuk intimidasi atau penagihan agresif.
Pelacakan Lokasi Real-Time: Memberikan izin lokasi secara latar belakang pada aplikasi edit foto atau gim yang tidak membutuhkannya membuka ruang bagi pemetaan kebiasaan harian dan posisi fisik pengguna secara terus-menerus.
Eksploitasi Kamera dan Mikrofon: Akses media yang dibuka luas berpotensi dimanfaatkan oleh peranti lunak jahat (malware) untuk merekam aktivitas visual maupun suara tanpa indikasi yang jelas.
Langkah Kritis Mengembalikan Kendali Privasi
Kesadaran akan privasi digital harus dimulai dari perubahan perilaku sehari-perhari saat berinteraksi dengan ponsel pintar. Untuk meminimalisasi risiko penyalahgunaan data, pengguna perlu mengambil tindakan preventif berikut:
1. Prinsip Hak Akses Minimum: Hanya berikan izin yang benar-benar relevan dengan fungsi utama aplikasi (seperti akses kamera hanya untuk aplikasi pemindai dokumen).
2. Gunakan Opsi "Hanya Saat Aplikasi Digunakan": Manfaatkan fitur sistem operasi modern yang membatasi akses lokasi atau mikrofon hanya ketika aplikasi sedang aktif di layar.
3. Audit Izin Aplikasi Secara Berkala: Periksa menu pengaturan privasi di smartphone dan cabut izin (revoke access) pada aplikasi yang jarang digunakan atau mencurigakan.
Pada akhirnya, pengembang aplikasi dan penyedia sistem operasi memang wajib menyediakan standar privasi yang transparan dan aman. Namun, benteng pertahanan pertama privasi data tetap berada pada kecermatan pengguna. Setiap kali tombol "Izinkan" muncul di layar, luangkan waktu sejenak untuk berpikir sebelum bertindak, karena keselamatan data pribadi bermula dari kontrol jempol kita sendiri.